Cadastre-se agora: receba as newsletters da ST diretamente na sua caixa de entrada
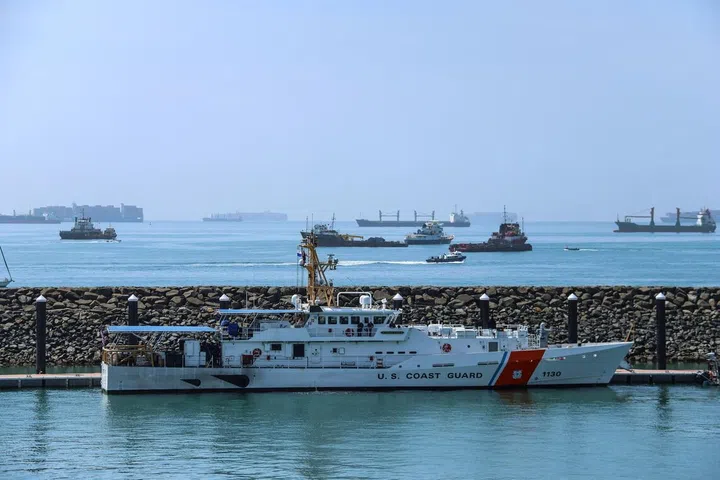
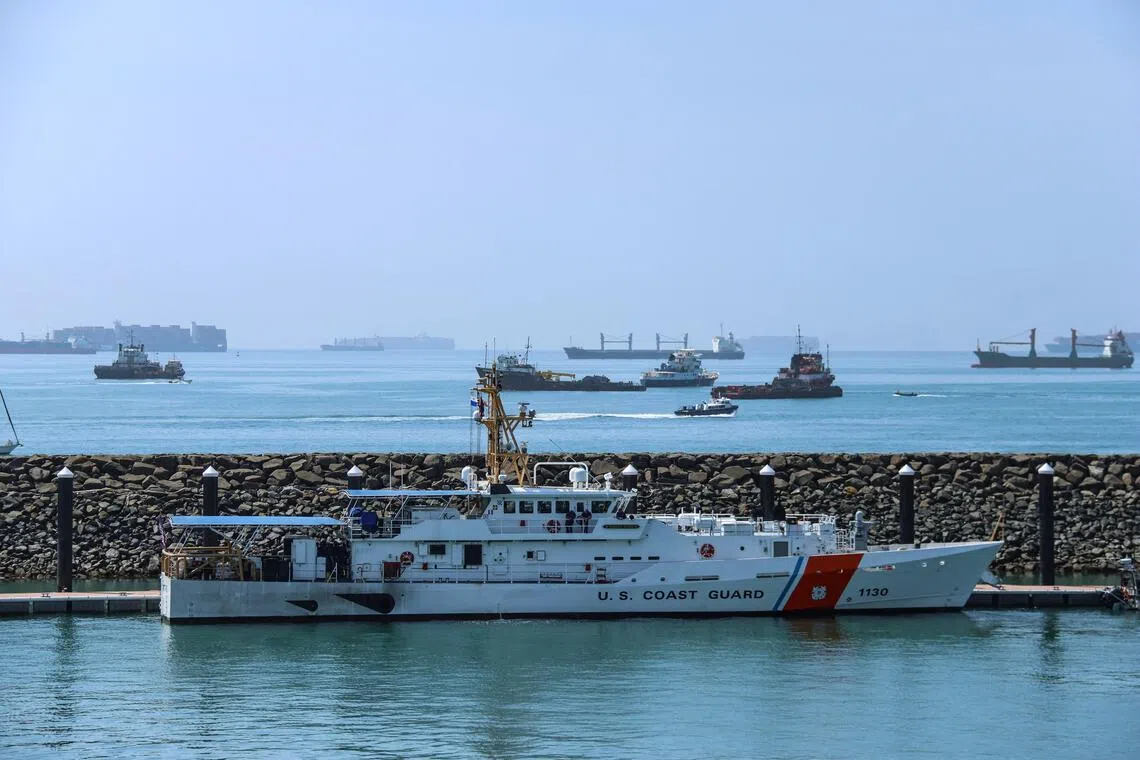
A Guarda Costeira dos EUA solicitou aviso prévio caso algum desses navios planeje entrar em um porto dos EUA.
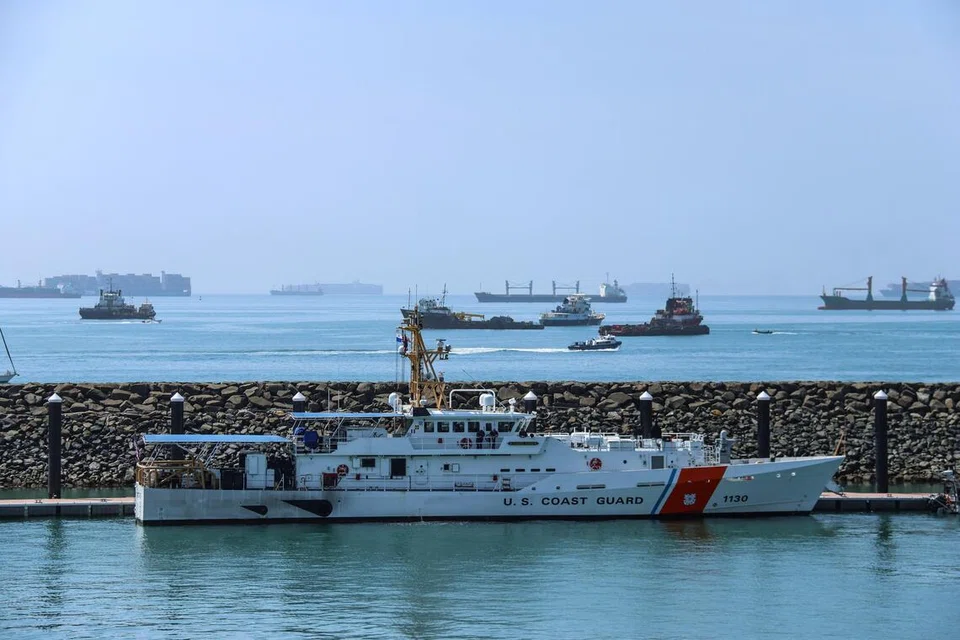
FOTO: REUTERS
Publicado em 17 de setembro de 2026, 08:08
Atualizado em 17 de setembro de 2026, 08:08
- Agências dos EUA estão monitorando ameaças cibernéticas contra quase 20 navios em todo o mundo, com a Guarda Costeira solicitando aviso prévio para visitas a portos dos EUA.
- Ataques cibernéticos recentes visaram embarcações comerciais, mas não causaram interrupções operacionais; as investigações envolvem a Guarda Costeira, o FBI e a Segurança Interna.
- Os riscos de segurança cibernética marítima aumentam devido a sistemas de navios desatualizados, com ataques visando causar instabilidade em vez de danos diretos, afetando tripulações e cadeias de suprimentos globais.
Gerado por IA
Segundo autoridades dos EUA familiarizadas com a situação, agências do governo dos EUA estão monitorando ameaças cibernéticas contra quase 20 embarcações de carga ao redor do mundo.
A Guarda Costeira dos EUA solicitou aviso prévio caso algum desses navios planeje entrar em um porto dos EUA, disseram as três pessoas, que pediram para não serem identificadas porque não estão autorizadas a falar publicamente sobre o assunto.
Os destinos específicos e os manifestos dos navios não foram imediatamente conhecidos.
Vários navios comerciais foram alvos de potenciais ataques cibernéticos no final de agosto, disse um funcionário da Agência Federal de Segurança Cibernética e Infraestrutura, observando que os hackers não pareciam ter tomado o controle dos próprios navios alvo.
A Guarda Costeira agora está rastreando os navios junto com unidades do Departamento de Justiça Federal e do Departamento de Segurança Interna, disse um funcionário do Departamento de Segurança Interna.
Os alertas sobre ataques cibernéticos que visam o setor marítimo têm se intensificado nos últimos anos, com navios de carga tornando-se cada vez mais dependentes de sistemas digitais para navegação, comunicações e outras operações.
Governos e pesquisadores de segurança têm repetido cautelarmente que os hackers buscam explorar esses sistemas para interromper cadeias de suprimentos.
Os riscos cibernéticos estão afetando uma indústria global de navegação já sob pressão devido a guerras e rivalidades geopolíticas.
A Guarda Costeira dos EUA disse em um comunicado que abordou dois navios comerciais de bandeira estrangeira em trânsito no Golfo do México para "garantir a integridade dos sistemas operacionais e de tecnologia da informação do navio após indicações de que as redes de ambos os navios foram comprometidas".
O primeiro navio foi abordado em 21 de agosto para mitigar ameaças e o segundo em 24 de agosto.
"Atualmente, não há relatos de interrupções operacionais, instabilidade do navio, perigo físico para as tripulações ou impactos ambientais", disse a Guarda Costeira, acrescentando que está comunicando ativamente com operadores portuários, donos de navios e outras partes interessadas.
Antonio Cassidy, diretor de serviços da empresa britânica de cibersegurança marítima CyberOwl, baseada em Londres, disse não ter visto qualquer indicação de uma campanha de hacking mais ampla que vise petroleiros e gasodutos.
Mas a CyberOwl, que monitora a segurança cibernética em navios, observou um aumento acentuado no número de incidentes em navios na primeira metade deste ano, disse Cassidy.
No caso de mais da metade das tentativas de intrusão detectadas pela CyberOwl nos navios que ela monitora, malware foi introduzido nos computadores dos navios através de dispositivos de armazenamento, de acordo com um relatório da empresa.
A maioria dos outros veio por meio de um download na internet ou phishing.
Em dezembro, investigadores europeus suspeitaram que hackers militares russos podem ter sido responsáveis por um possível ciberataque contra um navio pertencente à MSC Mediterranean Shipping.
O ferryboat, operado pela unidade Grandi Navi Veloci da MSC, ficou imobilizado no porto sul-francês de Sete enquanto se preparava para zarpar para a Argélia, conforme relatou a Bloomberg na época.
Em março de 2025, um grupo de hackers que se autodenominou Lab Dookhtegan assumiu a responsabilidade por ciberataques que interromperam sistemas de comunicação em mais de 100 petroleiros iranianos, segundo a empresa de segurança cibernética Cydome.
Sistemas operacionais, como os encontrados dentro de navios, são particularmente vulneráveis a ciberataques porque contêm equipamentos antigos que não podem ser atualizados facilmente, disse Maria Bartnes, diretora do programa de pesquisa em segurança cibernética da empresa norueguesa de segurança cibernética DNV.
Eles foram criados em uma época em que a perspectiva de um ciberataque era menos provável, disse ela.
As intrusões, disse ela, provavelmente tinham tanto a ver com criar insegurança e instabilidade quanto com causar danos reais.
"Isso faz parte da guerra", disse ela, "deixando o inimigo incerto sobre o que está acontecendo." "Para o Estado, para os políticos, para as pessoas a bordo dos navios – pode afetar todos." BLOOMBERG
Mais sobre este tópico
Veja mais em
Estados Unidos
Cibersegurança
Marítimo e transporte marítimo
Hackeamento